- Seguridad
- Micaela Villa
El Gobierno confirmó ayer que se investiga un robo informático masivo que afectó a cuatro entidades estatales, denuncia que fue difundida por el colectivo Hacking Bolivia. La base de datos y documentos extraídos se venden en la dark web.
Las instituciones señaladas son el Ministerio de Relaciones Exteriores, el Senarecom, el Ejército y la Cámara de Senadores.
Según Hacking Bolivia, los responsables serían ciberdelincuentes de distintas nacionalidades y serían los mismos actores que ya realizaron ataques cibernéticos anteriormente en contra de otras instituciones del país.
El objetivo no sería solo filtrar la información para dañar la imagen institucional, sino venderla al mejor postor en mercados clandestinos, lo que podría comprometer la seguridad nacional, facilitar casos de extorsión y suplantación de identidad, y exponer información económica y tributaria del sector minero.
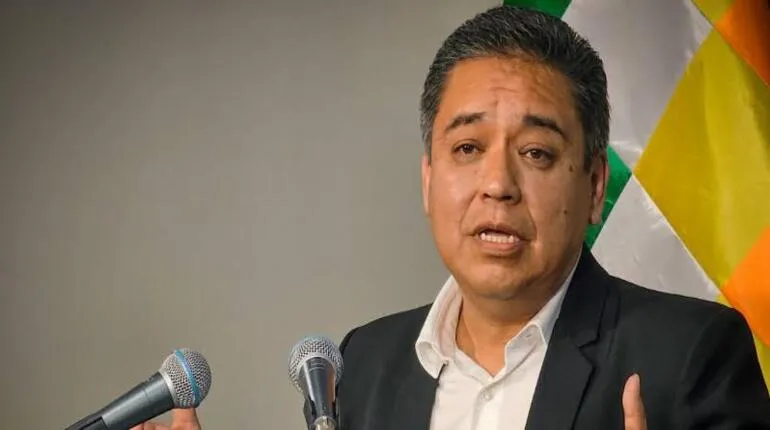
“Ha sido de conocimiento público el anuncio de intento de hackeo y algunas cosas que se ofertan en la dark web. La Agetic ha tomado cartas en el asunto, ve la dimensión del problema y toma medidas preventivas. Hay un conjunto de entidades que eventualmente sufrieron el ataque”, señaló el vocero gubernamental José Luis Gálvez, ayer en rueda de prensa.
Según el desglose difundido por el colectivo, la filtración abarcaría 654.414 registros comerciales, tributarios y bancarios de operadores mineros del Senarecom; más de 170 gigabytes de información y 619.143 expedientes migratorios de extranjeros de la Cancillería, incluidos pasaportes, visas y solvencia económica; más de seis gigabytes de manuales, organigramas y documentos de inteligencia del Ejército; y 2.652 registros de funcionarios de la Cámara de Senadores.
AFECTACIONES
El domingo 15, el colectivo denunció que los datos delas cuatro instituciones ya estaban en venta en la dark web; por lo que no se sabe cuando se sustrajo la información informática.
Un día después, el lunes 16, la Cancillería reconoció que sufrió un “incidente de seguridad informática” y anunció que activó de inmediato sus protocolos de respuesta y contención.
Hasta el cierre de edición de ayer, no hubo una explicación técnica oficial sobre cómo se produjo el ataque, qué vulnerabilidad habría sido aprovechada ni cuál es el volumen real de información comprometida. Tampoco se confirmó todas las filtraciones denunciadas por el colectivo, por lo que el caso sigue en etapa de verificación.
“Nos comentaban en la Agetic que lamentablemente este ámbito de seguridad ha sido descuidado en estos años (...), y este no es un problema solo nuestro, también son parte de las noticias internacionales. Y será un problema recurrente. Por parte del Gobierno se toman las medidas para fortalecer la seguridad en las instituciones públicas”, prosiguió el Vocero Presidencial.